Un mot de passe seul ne suffit plus à protéger ton compte. C'est pourquoi de plus en plus de services proposent l'authentification à deux étapes (2FA) et l'authentification multifacteur (MFA). Cela ajoute une étape de plus quand tu te connectes. Mais un pirate a alors beaucoup plus de mal à entrer dans ton compte.
Dans cet article, nous t'expliquons comment fonctionnent la 2FA et la MFA, quelles applications tu peux utiliser et comment activer la 2FA pour ton compte Site.fr.
Qu'est-ce que l'authentification multifacteur (MFA) et l'authentification à deux étapes (2FA) ?
L'authentification multifacteur (MFA) vérifie ton identité de plusieurs façons. Ces façons s'appellent des facteurs. Il en existe trois grands types :
- Quelque chose que tu sais : comme ton mot de passe ou un code PIN.
- Quelque chose que tu possèdes : comme ton téléphone ou une clé de sécurité.
- Quelque chose que tu es : comme ton empreinte digitale ou ton visage.
L'authentification à deux étapes (2FA) est un type de MFA qui utilise exactement deux facteurs. Un exemple simple : ton mot de passe, plus un code venant d'une application comme Google Authenticator ou Authy.
Les entreprises utilisent souvent la 2FA pour contrôler qui a accès à leurs systèmes. Elles s'appuient sur des clés de sécurité, des SMS, des applications d'authentification ou d'autres méthodes. Pour la plupart des gens, une application d'authentification ou un SMS est le choix le plus simple.
La 2FA et la MFA rendent ton compte beaucoup plus sûr. Mais ce n'est pas une solution miracle. Si l'un des facteurs est faible, comme un mot de passe facile à deviner, tout le système s'en trouve affaibli. Considère-les donc comme une partie de ta sécurité, aux côtés d'un mot de passe fort et d'un compte e-mail fiable. La plupart des gens se connectent encore avec un simple mot de passe. C'est un seul facteur, et c'est risqué.
Signification de MFA : qu'est-ce que la MFA ou l'authentification multifacteur ?
Avec la MFA, tu te connectes avec plus d'un facteur. En plus de ton mot de passe, cela peut être :
- un code envoyé par SMS sur ton téléphone
- un code venant d'une application d'authentification
- une notification dans une application, que tu approuves
- ton empreinte digitale ou ton visage
- une clé de sécurité, un code PIN, des questions de sécurité ou un lien envoyé par e-mail
Chaque facteur appartient à un type. Ton mot de passe est un facteur de connaissance : il te suffit de le connaître. Ton téléphone ou ta clé de sécurité est un facteur de possession : tu dois l'avoir. Ton empreinte digitale est un facteur d'inhérence : elle fait partie de toi. Il existe aussi des facteurs de comportement et de localisation, mais nous ne les aborderons pas ici.
Signification de 2FA : qu'est-ce que la 2FA ou l'authentification à deux étapes ?
La 2FA ajoute une deuxième étape à ta connexion. Elle protège ton compte avec quelque chose que tu sais (ton adresse e-mail et ton mot de passe, le premier facteur) et quelque chose que tu possèdes (ton téléphone, le deuxième facteur).
En général, une application sur ton téléphone génère le deuxième code, qui change toutes les 30 secondes. Même si quelqu'un connaît ton mot de passe, il ne peut donc pas entrer sans ton téléphone. Un pirate devrait voler deux choses différentes. C'est beaucoup plus difficile.
De plus en plus de services en ligne proposent la 2FA, souvent en option. Tu te soucies de la sécurité de tes comptes ? Alors ça vaut vraiment le coup de l'activer.
Quelle est la différence entre la MFA et la 2FA ?
La 2FA utilise toujours exactement deux facteurs. La MFA en utilise deux ou plus. Toute 2FA est donc une forme de MFA, mais l'inverse n'est pas toujours vrai.
Qu'est-ce qu'un code 2FA ?
Un code 2FA est le code supplémentaire que tu saisis après ton mot de passe. Il compte généralement 6 chiffres. Il vient d'une application d'authentification ou d'un SMS, et il n'est valable que peu de temps. Ensuite, il ne sert plus à rien. Même si un pirate a ton mot de passe, il ne peut donc pas se connecter sans le bon code.
Et sur ton téléphone, que se passe-t-il ? Une application d'authentification enregistre une clé secrète pour chaque compte. Elle utilise cette clé et l'heure actuelle pour générer les codes. C'est pour ça que les codes fonctionnent sans connexion Internet.
Et si tu perds ton téléphone ? Tu ne peux alors plus générer de codes. C'est pourquoi il est utile de sauvegarder tes codes, comme certaines applications le permettent. Tu n'as plus accès à tes codes Site.fr ? Lis ce qu'il faut faire si tu as oublié ton authentification à deux étapes.
Il est important de comprendre qu'aucune mesure de sécurité n'est infaillible à 100 %.
L'authentification à deux étapes est-elle sûre à 100 % ?
La 2FA est très efficace contre les pirates et le phishing. Mais aucune mesure de sécurité n'est infaillible à 100 %. Des attaquants déterminés trouvent parfois un moyen de contourner la 2FA. Une fausse page de connexion, par exemple, peut aussi te demander ton code. Ou quelqu'un met la main sur ton téléphone.
L'essentiel est de leur compliquer la tâche au maximum :
- Ne communique jamais un code 2FA à personne.
- Ne saisis des codes que sur des sites web que tu as ouverts toi-même.
- Utilise un mot de passe fort et unique pour chaque compte.
- Garde ton téléphone et ton ordinateur à jour, et verrouille ton téléphone.
La 2FA n'est donc pas parfaite. Mais elle reste l'une des meilleures mesures que tu puisses prendre pour protéger tes comptes en ligne.
Comment fonctionne la vérification en deux étapes ?
Vérification en deux étapes, authentification à deux étapes ou à deux facteurs : ce sont différents noms pour la même chose. Une fois la vérification en deux étapes activée, tu saisis non seulement ton mot de passe, mais aussi un code. Ce code vient d'une application d'authentification ou d'un SMS. Un pirate aurait besoin à la fois de ton mot de passe et de ton téléphone.
Certains services ne demandent le code que lorsque tu te connectes depuis un nouvel appareil ou un nouvel endroit. Chez Site.fr, tu saisis le code à chaque connexion. Cela prend quelques secondes de plus, et ton compte reste protégé.
Veille à ce que la première étape soit solide, elle aussi : protège ton compte avec un bon mot de passe.
Pourquoi la vérification en deux étapes est-elle importante ?
Des mots de passe sont divulgués sans arrêt, par exemple lors d'une fuite de données sur un site web que tu as utilisé un jour. Tu utilises le même mot de passe ailleurs ? Les pirates peuvent alors l'essayer sur tes autres comptes.
Avec la vérification en deux étapes, un mot de passe volé ne suffit pas. Les pirates ont encore besoin du deuxième facteur, et seule la personne qui a le téléphone générant les codes le possède. La plupart des tentatives échouent donc.
Google Authenticator et Authy sont deux méthodes populaires d'authentification à deux étapes (2FA).
Qu'est-ce qu'une application d'authentification ou « authenticator » ?
Une application d'authentification est une application sur ton téléphone qui génère les codes avec lesquels tu te connectes. Chaque code n'est valable qu'environ 30 secondes. Même si quelqu'un obtient ton mot de passe, il ne peut donc pas se connecter sans ton téléphone.
C'est ce qui rend une application d'authentification plus sûre que les codes par SMS. Les pirates peuvent intercepter des SMS, ou prendre le contrôle de ton numéro de téléphone.
La meilleure application d'authentification
Il existe plusieurs bonnes applications d'authentification. Elles offrent toutes à peu près le même niveau de sécurité. La meilleure dépend de tes préférences. En voici quelques-unes parmi les plus populaires :
- Google Authenticator : simple et sans fioritures. Elle fonctionne sur la plupart des téléphones et peut sauvegarder tes codes dans ton compte Google.
- Microsoft Authenticator : pratique si tu utilises déjà un compte Microsoft. Elle peut aussi sauvegarder tes codes.
- Authy : propose des sauvegardes chiffrées et fonctionne sur plusieurs téléphones à la fois.
- LastPass Authenticator : un bon choix si tu utilises déjà le gestionnaire de mots de passe LastPass.
De nombreux gestionnaires de mots de passe peuvent aussi générer des codes 2FA.
Quelle est la différence entre Google Authenticator et Authy ?
Google Authenticator et Authy génèrent tous les deux des mots de passe à usage unique basés sur le temps (TOTP). Un nouveau code toutes les 30 secondes. Pour générer le code, pas besoin de connexion Internet. En revanche, il en faut une pour te connecter là où tu le saisis.
Pendant longtemps, la grande différence était la sauvegarde. Authy pouvait restaurer tes codes sur un nouveau téléphone, Google Authenticator non. Cela a changé en 2023 : Google Authenticator peut désormais sauvegarder tes codes dans ton compte Google.
Authy, en revanche, ne fonctionne plus que sur téléphone : ses applications pour ordinateur ont été arrêtées en 2024. Les deux applications peuvent enregistrer de nombreux comptes. Ce sont donc deux bons choix. Prends celle que tu préfères.
Comment utiliser Google Authenticator ou Authy et mettre en place la 2FA ?
La configuration d'une application d'authentification est la même pour presque tous les services :
- Installe l'application sur ton téléphone.
- Active la 2FA dans les paramètres de sécurité du service. Un code QR s'affiche.
- Scanne le code QR avec l'application. Elle affiche maintenant un code à 6 chiffres pour ce service.
- Saisis le code pour terminer. Désormais, tu saisis un nouveau code de l'application à chaque connexion.
Pour un compte Google, par exemple, tu trouves cette option sous Sécurité, dans les paramètres de ton compte. Pour ton compte Site.fr, cela fonctionne comme expliqué ci-dessous.
L'authentification à deux étapes est-elle obligatoire ?
Pas pour tous les comptes en ligne. Mais elle est vivement recommandée, car elle protège davantage contre le piratage de compte et la fraude. De nombreux services la proposent : tu n'as donc aucune excuse pour ne pas l'activer.
Un exemple. Imagine que tu utilises le même mot de passe sur deux sites web (à éviter !) et que l'un d'eux le laisse fuiter. Avec la 2FA sur les deux comptes, le pirate ne peut toujours pas entrer sans ton code.
Chez Site.fr, la 2FA est facultative. Mais nous te recommandons de l'activer. Ton compte contient tes noms de domaine : il mérite d'être bien protégé.
Comment activer la 2FA dans ton compte Site.fr
Il te faut une application d'authentification sur ton téléphone, comme Google Authenticator, Microsoft Authenticator ou Authy. Nous n'envoyons pas de codes par SMS.
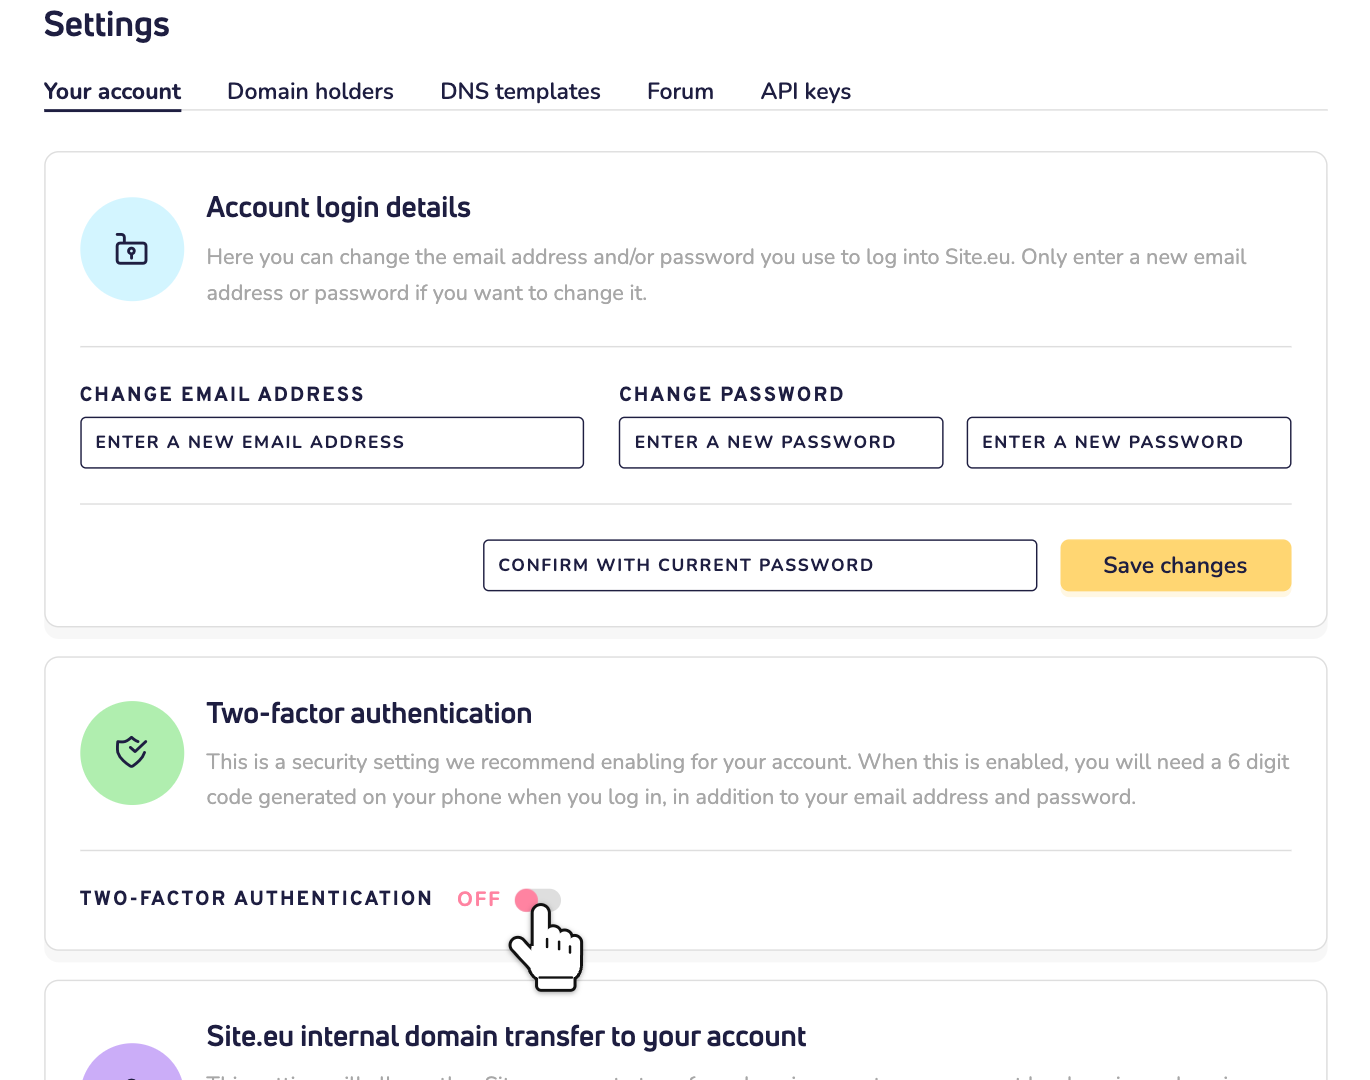
Étape 1 : Connecte-toi à ton tableau de bord et clique sur Paramètres. Dans l'onglet Ton compte, va jusqu'à Authentification à deux étapes et clique sur l'interrupteur.
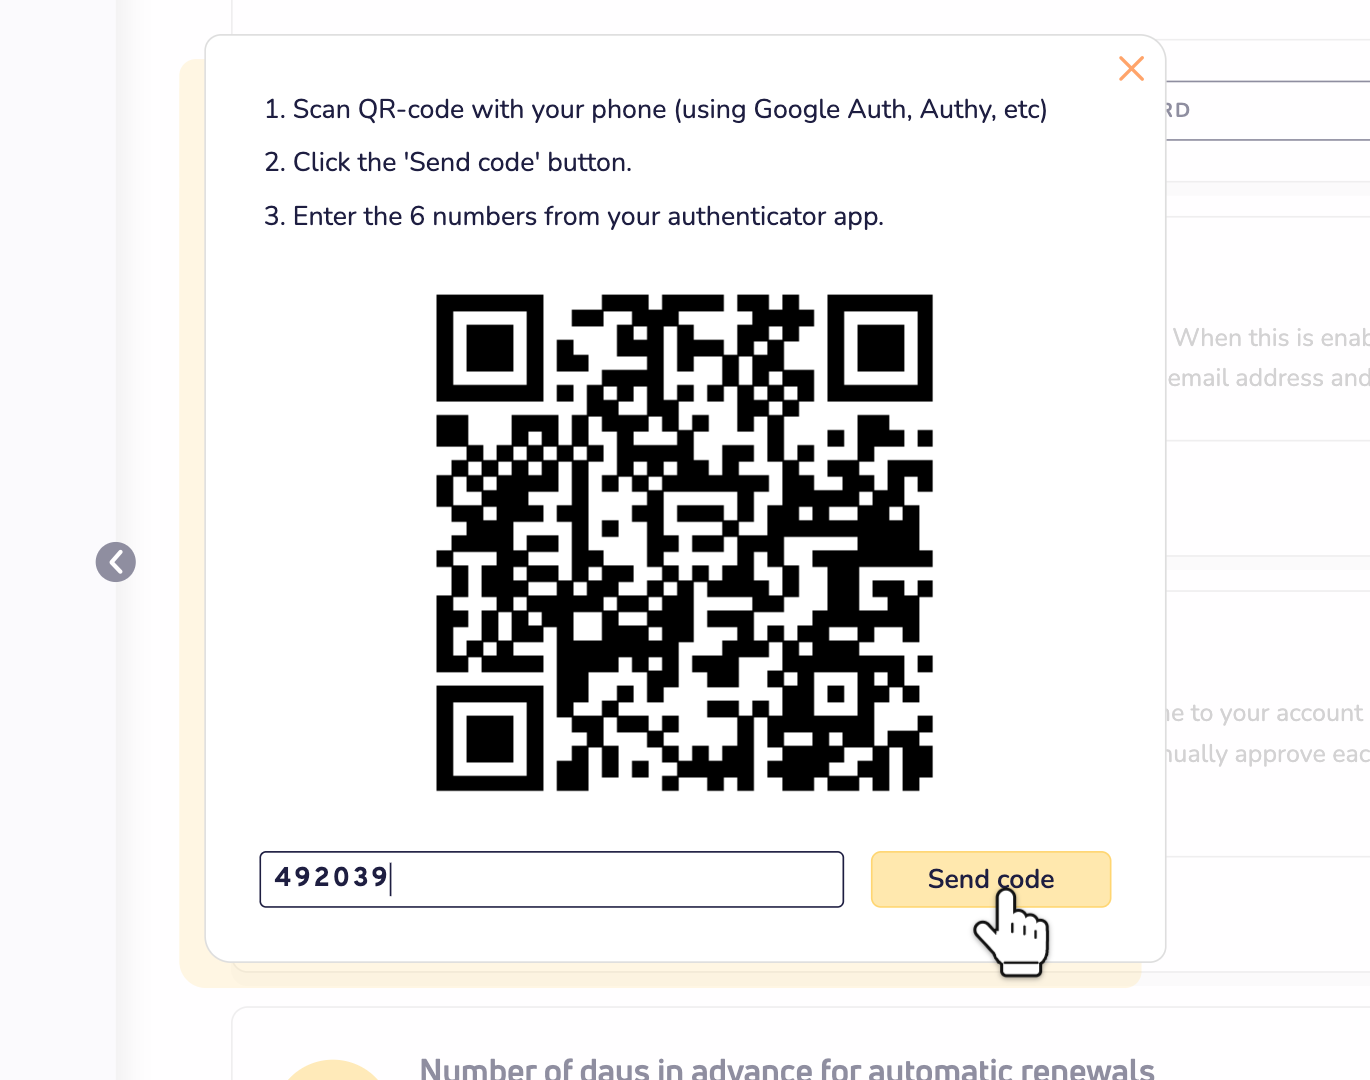
Étape 2 : Une fenêtre avec un code QR s'ouvre. Scanne-le avec ton application d'authentification.
Étape 3 : Ton application affiche maintenant un code à 6 chiffres pour Site.fr. Tape-le dans le champ et clique sur Envoyer le code.
Étape 4 : Tu vois alors L'authentification à deux étapes est maintenant activée pour ton compte. Et voilà !
Tu veux désactiver la 2FA plus tard ? Clique sur le même interrupteur, saisis un code de ton application et clique sur Désactiver.
Utiliser la 2FA pour te connecter à ton compte Site.fr
Une fois la 2FA activée, tu te connectes comme d'habitude avec ton adresse e-mail et ton mot de passe. Nous te demandons ensuite un code. Ouvre ton application d'authentification et saisis les 6 chiffres qu'elle affiche pour Site.fr.
Le code est refusé ? Chaque code n'est valable qu'environ 30 secondes. Attends le suivant et réessaie. Ça ne marche toujours pas ? Vérifie que l'heure de ton téléphone est réglée automatiquement. Les codes en dépendent.
Tu as perdu ton téléphone ou tu n'as plus accès à ton application ? Lis ce qu'il faut faire si tu as oublié ton authentification à deux étapes.
Protège ton compte Site.fr
Ton compte contient tes noms de domaine, tes forfaits et tes données personnelles. Protège-le donc bien. Active la 2FA, utilise un mot de passe fort et garde ton compte e-mail en sécurité. Tu veux changer ton mot de passe ou ton adresse e-mail ? Voici comment modifier tes données de connexion.





